LokalStore88 Kamis,15 Oktober 2026.
Delapan aplikasi perbankan dari tujuh institusi keuangan terkemuka di tanah air kini tengah berada dalam bayang-bayang ancaman serius setelah kemunculan sebuah program jahat baru yang menyasar sistem operasi ponsel pintar populer. Kehadiran ancaman digital ini menuntut kewaspadaan ekstra dari setiap pemilik gawai berbasis sistem robot hijau, mengingat risikonya yang langsung mengincar kerahasiaan data finansial pengguna. Pemahaman mendalam mengenai pola pergerakan program berbahaya ini menjadi kunci utama agar aktivitas transaksi perbankan harian tetap berjalan secara aman tanpa celah.
Perusahaan riset keamanan siber global bernama ThreatFabric mempublikasikan laporan penting pada pertengahan Oktober 2026 yang membongkar eksistensi ancaman tersebut secara komprehensif. Berdasarkan investigasi mendalam yang turut dikutip dari berbagai kanal media internasional terpercaya, para peneliti menemukan bahwa program berbahaya ini dirancang khusus untuk memburu celah pada ekosistem keuangan digital di berbagai negara berkembang maupun kawasan strategis global lainnya.
🛒 LapakStore88 - Toko Produk Aplikasi Premium Termurah — Kunjungi Toko »
Modus operandi yang digunakan oleh pembuat program jahat ini tergolong sangat rapi karena memanfaatkan penyamaran aplikasi harian yang tampak tidak berbahaya sama sekali bagi orang awam. Berbagai program penunjang gaya hidup mulai dari layanan belanja digital hingga platform hiburan pendek sengaja disusupi oleh komponen perusak tersembunyi yang siap mengeksekusi perintah lanjutan begitu terpasang di dalam memori internal telepon genggam korban.
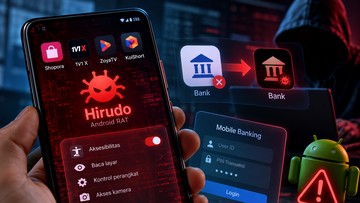
Beberapa nama program penyamar yang telah diidentifikasi oleh tim peneliti keamanan siber meliputi platform belanja serta hiburan yang tampak normal di luar, bahkan sering kali menampilkan katalog produk sungguhan guna mengecoh perhatian pengguna. Strategi penyamaran berlapis ini membuat pemilik perangkat tidak menaruh curiga sedikit pun saat proses pengunduhan berlangsung melalui saluran yang tidak resmi atau tautan eksternal tertentu.
Kendati tampak menyajikan konten yang wajar, program tiruan tersebut menyimpan ancaman laten yang langsung aktif ketika pengguna mulai mengoperasikannya di dalam gawai mereka. Situasi ini biasanya berlanjut dengan kemunculan pemberitahuan pembaruan sistem palsu yang mendesak pemilik gawai untuk mengunduh komponen tambahan tanpa menyadari bahwa tindakan tersebut merupakan pintu gerbang masuknya kendali jarak jauh.
Mekanisme Kerja dan Teknik Perusakan Sistem

Karakteristik utama dari program jahat ini adalah kemampuannya beroperasi sebagai perangkat akses jarak jauh atau yang kerap dikenal dalam dunia teknologi informasi sebagai remote access trojan. Dengan arsitektur semacam itu, pihak luar yang tidak bertanggung jawab berpotensi mengendalikan fungsi dasar perangkat korban secara diam-diam tanpa sepengetahuan pemilik sah gawai tersebut.
Ketika program berbahaya berhasil masuk ke dalam sistem, langkah awal yang dilakukan adalah meminta berbagai izin sensitif tingkat tinggi demi memperlancar aksi lanjutan mereka di kemudian hari. Salah satu izin paling krusial yang diincar adalah fitur aksesibilitas sistem operasi yang memberikan keleluasaan bagi program tersebut untuk membaca teks pada layar hingga menekan tombol secara otomatis.
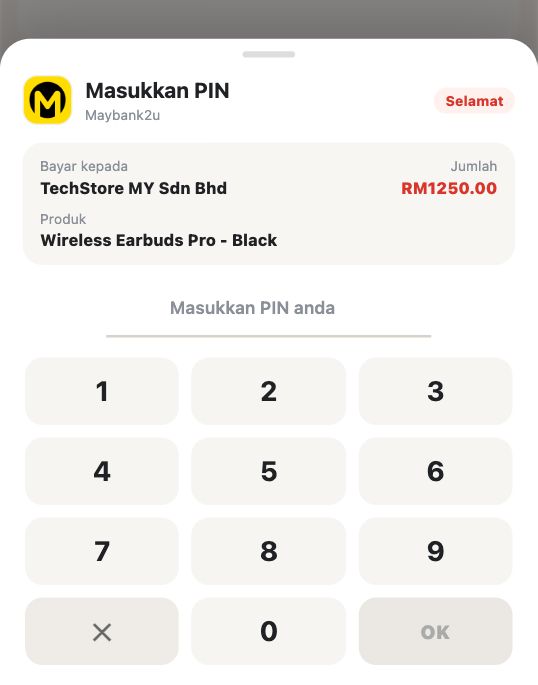
Penyalahgunaan izin aksesibilitas ini membuka peluang besar bagi pelaku kejahatan untuk memantau setiap aktivitas pengetikan yang dilakukan oleh pengguna di atas permukaan layar sentuh gawai mereka. Segala informasi rahasia termasuk rangkaian angka sandi atau kode identifikasi pribadi berpotensi terekam secara langsung oleh sistem pemantau tersembunyi tersebut.
Selain mengandalkan izin aksesibilitas, ThreatFabric menemukan bahwa program jahat ini juga memuat daftar puluhan aplikasi keuangan global yang menjadi target utama peretasan lanjutan. Khusus untuk wilayah Indonesia, terdapat varian berkas pemasang khusus yang telah disiapkan untuk menggantikan aplikasi resmi milik bank-bank lokal yang sudah dipetakan sebelumnya.
Proses penggantian aplikasi resmi dengan versi tiruan dirancang sedemikian rupa melalui manipulasi tampilan pemberitahuan agar korban terdorong menghapus perangkat lunak asli yang terpasang di gawainya. Korban kemudian diarahkan untuk memasang salinan baru yang menggunakan nama paket serta nomor versi persis seperti aplikasi aslinya demi menghindari kecurigaan awal.
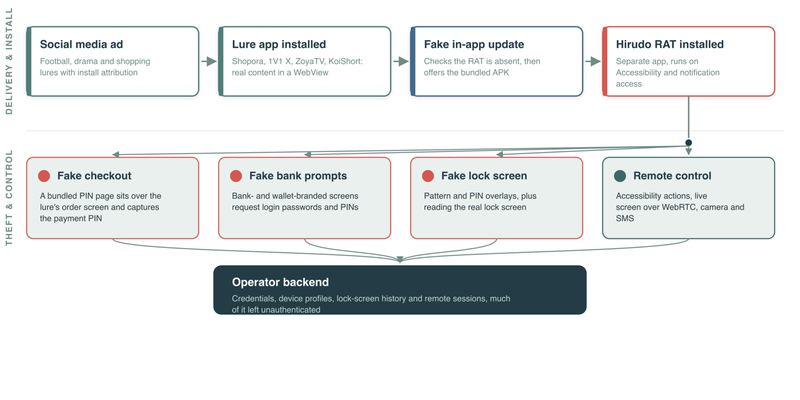
Meskipun demikian, prosedur penggantian tersebut tidak berjalan secara sepenuhnya otomatis karena sistem pengaman bawaan gawai tetap memerlukan persetujuan manual dari pengguna saat proses penghapusan dan pemasangan ulang berlangsung. Faktor hambatan keamanan inilah yang masih menyisakan celah bagi pemilik telepon genggam untuk menghentikan rangkaian serangan sebelum berkas berbahaya benar-benar tertanam di sistem.
Teknik Manipulasi Keamanan Tingkat Lanjut
Setelah salinan program berbahaya berhasil menduduki posisi aplikasi resmi, sistem di dalamnya langsung mengaktifkan teknik manipulasi khusus berbasis kerangka kerja pemrograman tertentu. Pendekatan teknis ini bertujuan untuk melumpuhkan berbagai mekanisme pemeriksaan keamanan internal yang biasanya melindungi integritas data finansial pengguna dari ancaman luar.
Fungsi pengaman yang sengaja dinonaktifkan secara paksa mencakup verifikasi tanda digital aplikasi, pemantauan layar, hingga sistem integritas layanan platform unduhan resmi agar tetap terlihat berjalan normal. Melalui rekayasa kode tersebut, sistem perbankan seluler di dalam gawai menjadi buta terhadap kehadiran komponen penyusup yang terus memantau arus data penting.
Dampak nyata dari keberhasilan teknik manipulasi ini adalah potensi pencurian data kredensial rahasia yang dapat berujung pada kerugian finansial yang signifikan bagi nasabah yang menjadi korban infeksi. Ribuan catatan informasi akun dilaporkan telah terdeteksi berada di dalam infrastruktur jaringan pengendali yang terafiliasi dengan kelompok pembuat program berbahaya tersebut.
Kendati demikian, penting untuk dipahami secara objektif bahwa masuknya nama institusi perbankan dalam daftar target sama sekali bukan berarti sistem pusat bank telah berhasil dibobol. Titik berat kerentanan sepenuhnya berada pada perangkat keras milik nasabah yang mungkin mengabaikan protokol keamanan dasar saat mengunduh program luar.
Mitigasi Risiko dan Langkah Perlindungan Pengguna
Masyarakat pengguna gawai pintar diimbau untuk selalu menerapkan prinsip kehati-hatian tingkat tinggi terutama saat hendak memasang perangkat lunak baru ke dalam telepon genggam mereka. Langkah preventif paling dasar adalah menghindari pengunduhan aplikasi dari sumber luar yang tidak memiliki kredibilitas jelas atau menjanjikan hadiah instan yang tidak realistis.
Pemeriksaan izin aplikasi secara berkala melalui menu pengaturan sistem juga menjadi rutinitas penting guna memastikan tidak ada program mencurigakan yang mengantongi hak akses tingkat tinggi. Apabila ditemukan adanya kejanggalan fungsi atau aplikasi asing yang terpasang tanpa sengaja, tindakan pencegahan harus segera diambil sebelum data penting berpindah tangan.
Penanganan darurat wajib segera dilakukan apabila pemilik gawai merasakan indikasi kuat bahwa perangkat mereka telah disusupi oleh program berbahaya jenis tersebut dalam aktivitas harian. Langkah pemulihan yang disarankan mencakup penggunaan perangkat lain yang dijamin bersih untuk segera mengubah seluruh kata sandi penting serta melaporkan situasi kepada pihak layanan keuangan terkait.
Kesadaran kolektif mengenai pentingnya menjaga kebersihan ekosistem digital pribadi akan menjadi benteng pertahanan terbaik dalam menghadapi berbagai modus kejahatan siber yang terus berkembang dari waktu ke waktu. Dengan memahami pola ancaman secara cermat, setiap pengguna dapat meminimalkan risiko paparan program perusak yang mengincar aset finansial pribadi.
Sumber: Detik Inet
Pastikan Anda selalu mendapatkan informasi teknologi dan keamanan siber terbaru agar terhindar dari berbagai modus kejahatan digital. Mari bergabung bersama komunitas pembaca setia kami untuk terus mengikuti update berita penting setiap harinya.
📘 Follow Fanspage kami di Facebook: klik di sini
💬 Gabung Saluran WhatsApp kami: klik di sini
✈️ Update berita tercepat ada di Channel Telegram kami. Gabung sekarang, gratis, tanpa ketinggalan kabar terbaru.
Gabung Channel Telegram »📰 Baca artikel lainnya di blog kami: kunjungi blog
Baca juga:
Kata kunci terkait: malware hirudo, android banking trojan, keamanan mobile banking, ancaman siber indonesia, threatfabric, virus hp android, pencurian pin bank
#LapakStore88